
Descripción
Mejora fácilmente la seguridad del sitio con el refuerzo de WordPress, autenticación de dos factores (2FA), protección de inicio de sesión, la detección de vulnerabilidades y el certificado SSL.
Seguridad para WordPress realmente sencilla, eficaz y eficiente
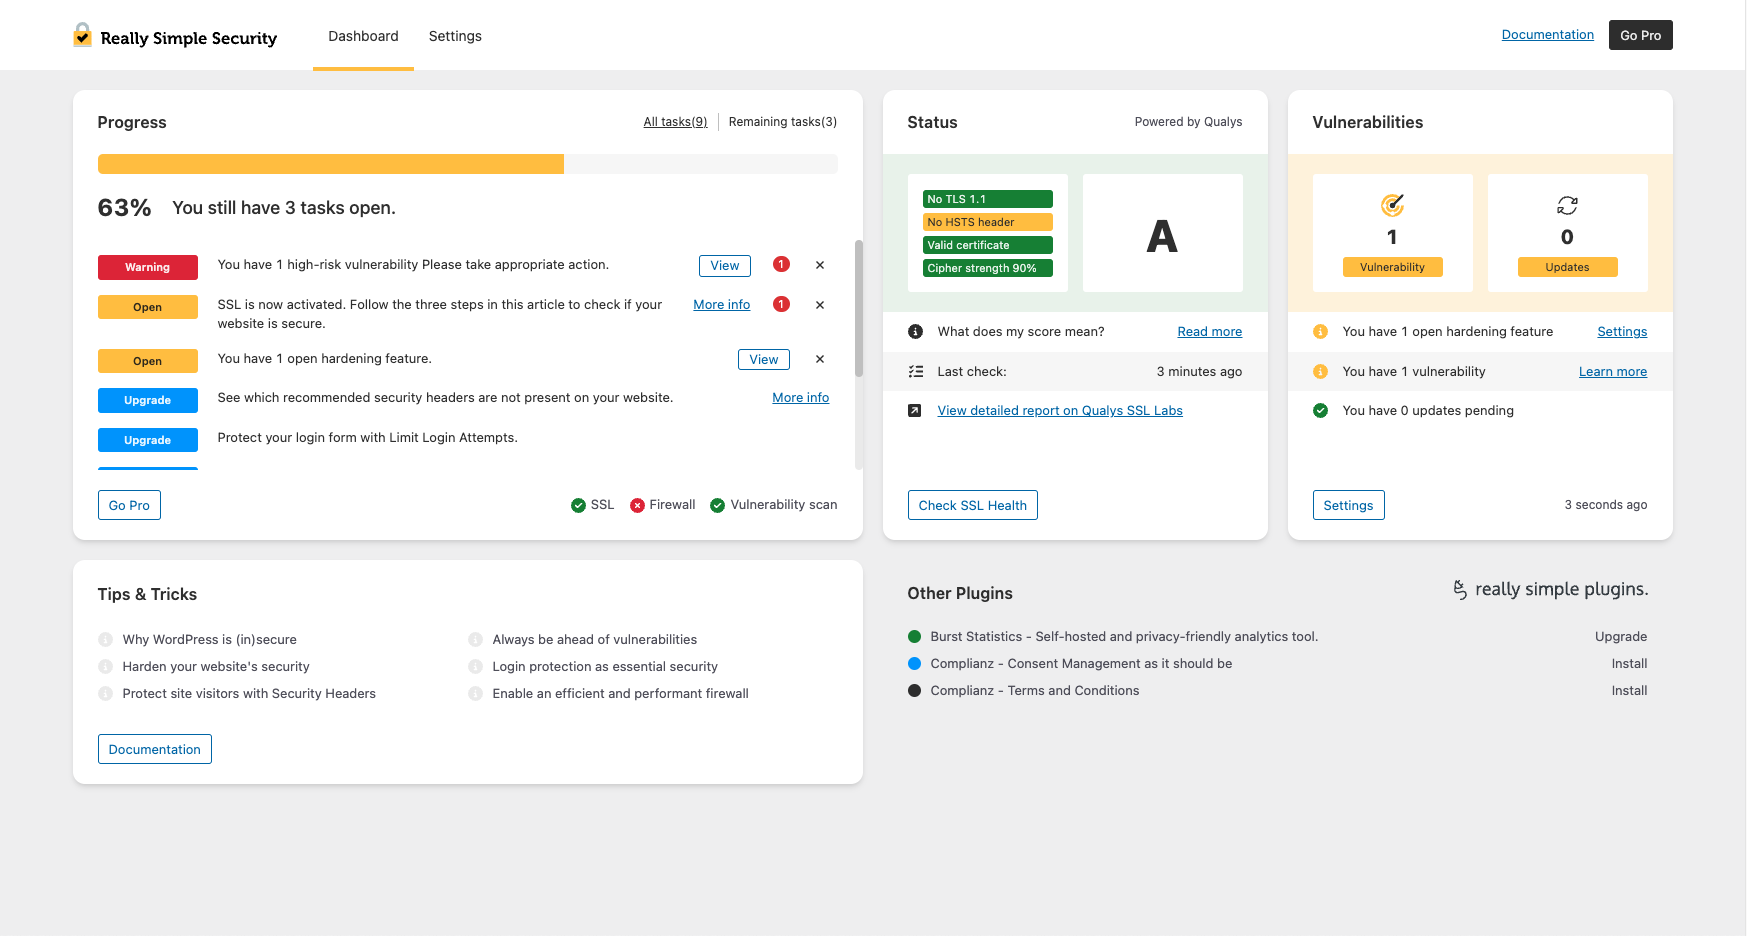
Really Simple Security es el plugin de seguridad más ligero y fácil de usar para WordPress. Protege tu sitio web WordPress con la generación de certificados SSL, incluyendo la redirección 301 https adecuada y la aplicación de SSL, el escaneo de posibles vulnerabilidades, la protección de inicio de sesión y la implementación de funciones esenciales de endurecimiento de WordPress.
Creemos que la seguridad debe tener el mínimo efecto sobre el rendimiento del sitio web, la experiencia del usuario y la facilidad de mantenimiento. Por lo tanto, Really Simple Security es:
- Ligero: Cada característica de seguridad se desarrolla con un enfoque modular y con el rendimiento en mente. Las funciones desactivadas no cargarán código redundante.
- Facilidad de uso: Configuración en 1 minuto con una breve configuración inicial.
Características de seguridad
Fácil migración a SSL
Mueve tu sitio a HTTPS y aplica SSL con un solo clic.
- Redirección 301 mediante PHP o .htaccess
- Asegurar las cookies
- Let’s Encrypt: Instala un certificado SSL si tu proveedor de hosting admite la instalación manual.
- Chequeo de salud del servidor: La configuración de tu servidor es igual de importante para la seguridad de tu sitio web.
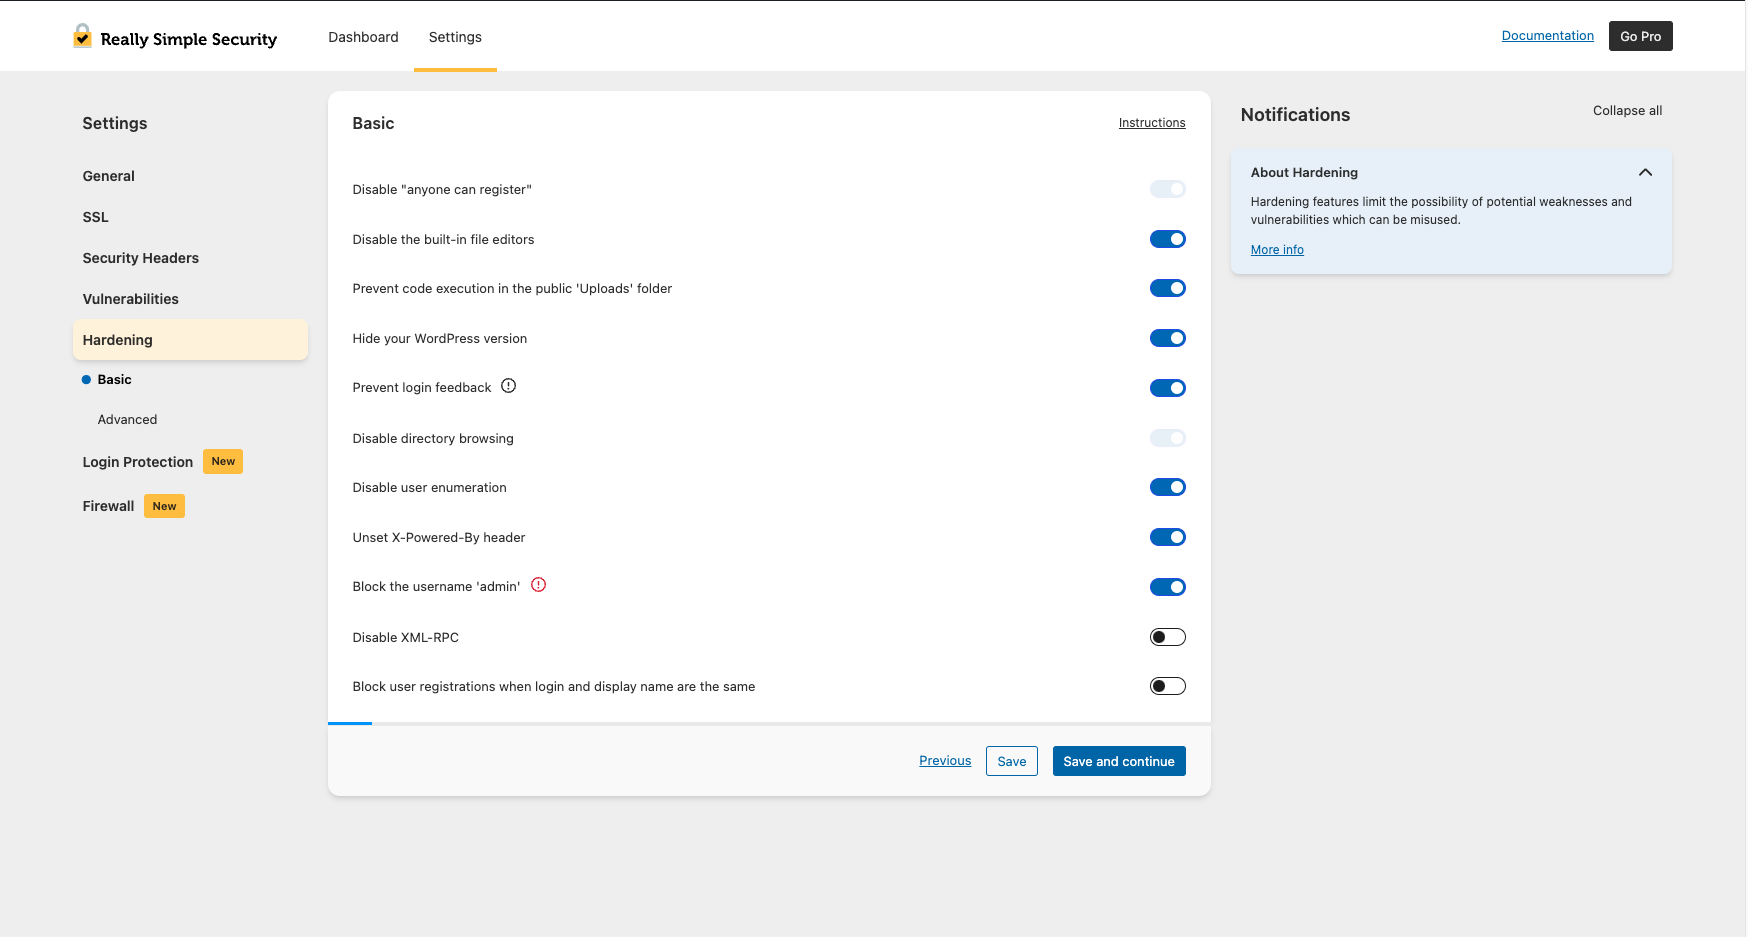
Protección de WordPress
Ajusta tu configuración y mantén WordPress fuerte y seguro atajando posibles puntos débiles.
- Evitar la ejecución de código en la carpeta uploads
- Evitar comentarios en los inicios de sesión y desactivar la enumeración de usuarios
- Desactivar XML-RPC
- Desactivar la navegación por carpetas
- Restricciones de nombre de usuario (bloqueo de “admin” y nombres públicos)
- y mucho más..
Detección de vulnerabilidades
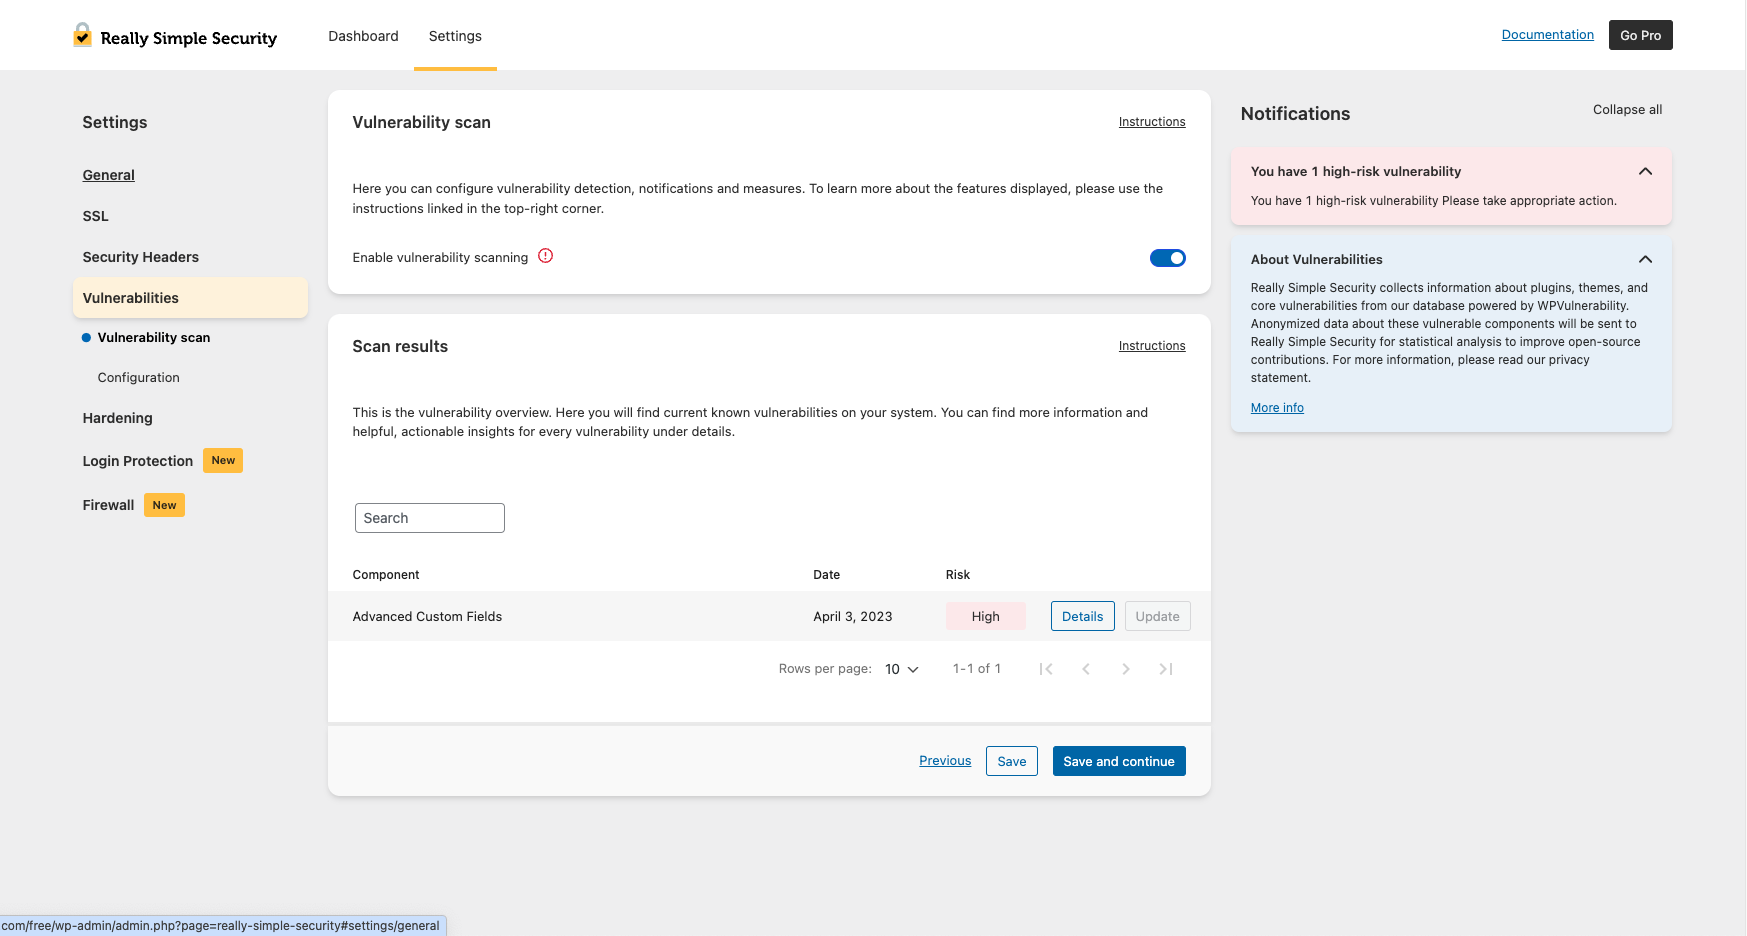
Recibe notificaciones cuando los plugins, temas o el núcleo de WP contengan vulnerabilidades y sea necesario tomar las medidas oportunas.
Protección de Inicio de Sesión
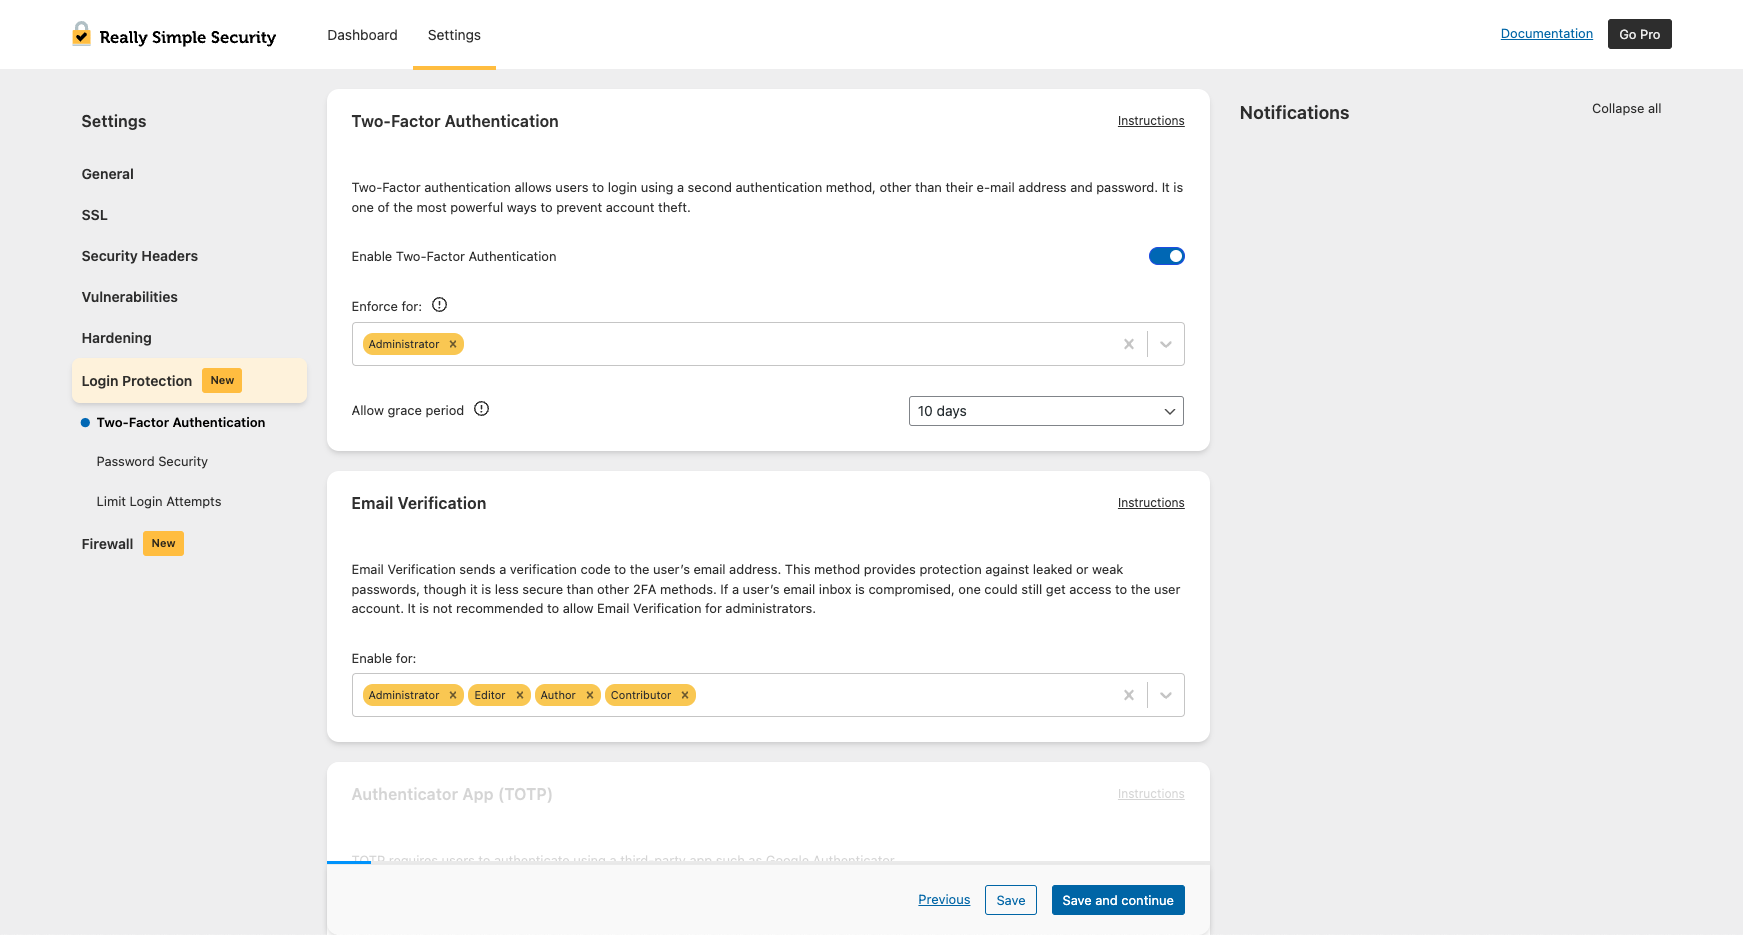
Permite o aplica la Autenticación en Dos Pasos (2FA) para roles de usuario específicos. Los usuarios reciben un código de dos factores por correo electrónico.
Mejora la seguridad con Really Simple Security Pro
Aplicación avanzada de SSL
- Escaneo & corrección de contenido mixto. Detecta archivos solicitados mediante HTTP y corrígelos a HTTPS, tanto en el Front-end como en el Back-end.
- Activar la seguridad de transporte estricta de HTTP y configura tu sitio para la lista de precarga de HSTS.
Cortafuegos
Really Simple Security Pro incluye un firewall de WordPress eficiente y de alto rendimiento, para detener bots, rastreadores y actores malintencionados mediante bloqueos de IP y nombre de usuario.
- Bloqueo de 404: bloquea rastreadores que generan un número inusual de errores 404.
- Bloqueo por región: permite o bloquea el acceso a tu sitio solo desde regiones específicas.
- Reglas de cortafuegos automatizadas y personalizables.
- Lista de bloqueo y lista blanca de IP.
Cabeceras de seguridad
Los encabezados de seguridad protegen a los visitantes de tu sitio contra el riesgo de clickjacking, ataques de falsificación de solicitudes entre sitios, robo de credenciales de inicio de sesión y malware.
- Independiente de tu configuración de servidor, funciona en Apache, LiteSpeed, NGINX, etc.
- Proteja a los visitantes de su sitio web con protección X-XSS, X-Content-Type-Options, X-Frame-Options, y una política de referencias y cabeceras CORS.
- Genera automáticamente tu Política de Seguridad de Contenidos adaptada a WordPress.
Medidas contra la vulnerabilidad
Cuando se detecta un problema en un plugin, tema o en el núcleo de WordPress, recibirás una notificación. Con “Medidas de Vulnerabilidad”, puedes configurar medidas simples pero efectivas para asegurarte de que un problema crítico no quede sin atender.
- Forzar actualización: Se intentará un proceso de actualización varias veces hasta que se pueda suponer que se abandona el desarrollo de un tema o plugin. Se le notificará durante estos pasos.
- Cuarentena: Si un plugin o tema no se puede actualizar para resolver una vulnerabilidad, Really Simple Security puede ponerlo en cuarentena.
Protección Avanzada del Sitio
- Elige una URL de inicio de sesión personalizada
- Verificación y reparación automática de permisos de archivos
- Renombra y aleatoriza el prefijo de tu base de datos
- Cambia la ubicación del archivo debug.log a una carpeta no pública
- Desactivar contraseñas de aplicaciones
- Controlar la creación de administradores
- Desactivar métodos HTTP, reduciendo las peticiones HTTP
Protección de Inicio de Sesión
Protege el inicio de sesión de tu web y las cuentas de usuario con potentes medidas de seguridad.
- Verificación en dos pasos (Inicio de sesión por correo electrónico)
- 2FA (autenticación de dos factores) con TOTP
- Inicio de sesión sin contraseña con clave de acceso
- Obliga a usar contraseñas seguras y a cambiarlas frecuentemente
- Limitar los intentos de inicio de sesión
Con “Limitar intentos de inicio de sesión” puedes configurar un umbral para bloquear temporal o permanentemente direcciones IP o nombres de usuario (inexistentes). También puede lanzar un CAPTCHA después de un inicio de sesión fallido (hCaptcha o Google reCaptcha)
Control de Acceso
- Restringe el acceso a tu web en regiones específicas.
- Añade direcciones IP o rangos de IP específicos a la Lista de Bloqueo o a la Lista de Permisos.
Enlaces útiles
- Documentación
- Definiciones de seguridad
- Traducir Really Simple Security
- Problemas & pull requests
- Solicitudes de funciones
¿Te gusta Really Simple Security?
Si quieres apoyar el desarrollo continuo de este plugin, considera la posibilidad de comprar Really Simple Security Pro, que incluye algunas funciones de seguridad excelentes y soporte premium.
Acerca de Really Simple Plugins
Nuestra misión es hacer que los complejos requisitos de WordPress sean realmente fáciles. Really Simple Security está desarrollado por Really Simple Plugins.
Para generar certificados SSL, Really Simple Security utiliza la biblioteca cliente le acme2 PHP Let’s Encrypt, gracias a ‘fbett’ por proporcionarla. Vulnerability Detection utiliza WP Vulnerability, una iniciativa de código abierto de Javier Casares. ¿Quieres unirte como colaborador? ¡También estamos en GitHub!
Capturas
Instalación
Para instalar este plugin:
- ¡Haga una copia de seguridad! Consulte nuestras recomendaciones.
- Descarga el plugin.
- Sube el plugin al directorio «wp-content/plugins».
- Ve a «Plugins» en tu administración de WordPress y, después, haz clic en «Activar».
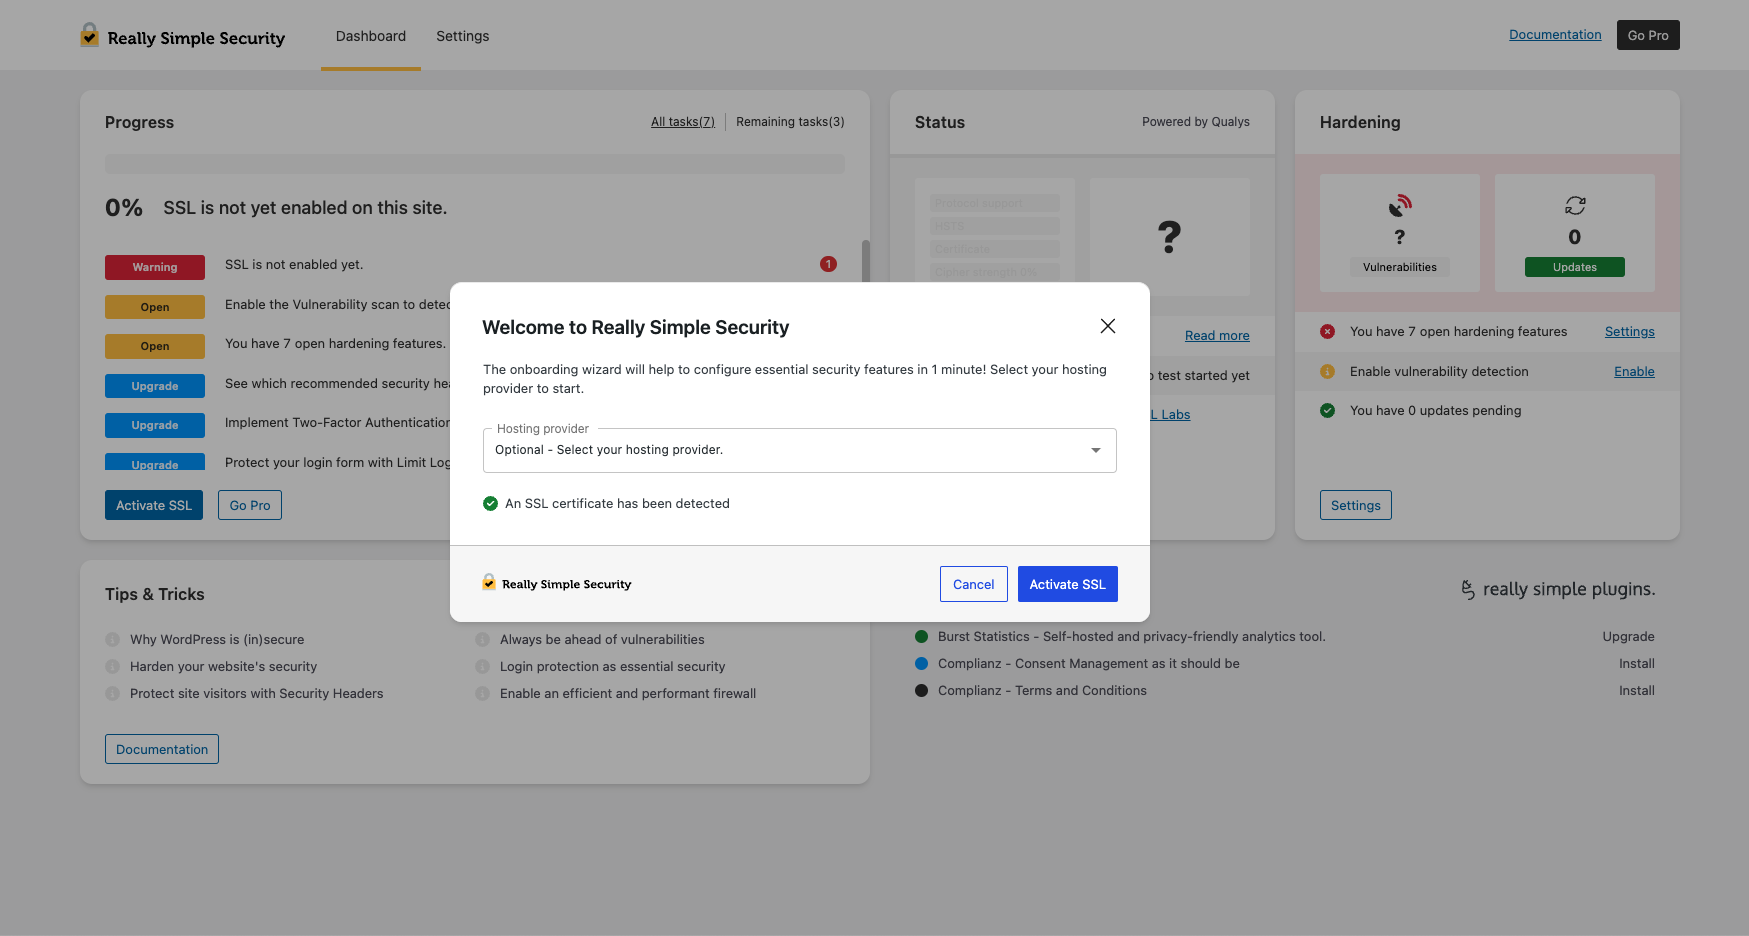
- Ahora verás el proceso de incorporación de Really Simple Security, para ayudarte rápidamente en el proceso de configuración.
Preguntas frecuentes
-
Base de conocimiento
-
Para obtener explicaciones más detalladas y documentación sobre todas las funciones de Really Simple Security, busca en la Base de conocimientos.
-
¿Qué pasó con Really Simple SSL?
-
Todas las funciones que hicieron de Really Simple SSL el plugin de generación y redirección SSL más potente y fácil de usar siguen formando parte de Really Simple Security. El plugin se desarrolla con un enfoque modular: si no deseas usar el conjunto completo de funciones de seguridad, el código no utilizado no se cargará y no tendrá ningún efecto en el rendimiento de tu sitio.
-
¿Por qué Really Simple Security?
-
En nuestra experiencia, las soluciones de seguridad para WordPress suelen ser difíciles de configurar, generan muchos falsos positivos y afectan significativamente el rendimiento del sitio. Durante años hemos recibido solicitudes de nuestros usuarios para simplificar la seguridad en WordPress, ¡y esa se ha convertido en nuestra misión!
-
¡No podríamos estar más contentos! Really Simple Security tiene licencia GPL y fue co-creado por la comunidad de WordPress. Todos los comentarios son muy apreciados y siempre nos han ayudado a comprender mejor las necesidades de los usuarios. Para contribuciones de código o sugerencias, estamos en GitHub. Para sugerencias, por favor abre un ticket de soporte. También puedes mostrar tu agradecimiento dejando una reseña.
-
¿Qué son los problemas de Contenido mixto?
-
La mayoría de los problemas de contenido mixto son causados por URLs en archivos CSS o JS.
Para instrucciones detalladas sobre cómo encontrar el contenido mixto, lee este artículo. -
Generando un Certificado SSL de Let’s Encrypt
-
Hemos añadido la posibilidad de generar un Certificado SSL Gratuito con Let’s Encrypt en nuestro asistente de seguridad realmente sencillo. Disponemos de una lista actualizada de todas las integraciones posibles aquí. Por favor, deja tus comentarios sobre otra integración, información incorrecta o si necesitas ayuda.
-
¿Cómo puedo solucionar un bucle de redirección?
-
Si experimentas bucles de redirección en tu sitio, prueba estas instrucciones. Esto puede ocurrir a veces durante la migración a HTTPS o debido a reglas de redirección en conflicto.
-
¿Es este plugin compatible con multisitio?
-
Sí. Hay una página de ajustes de la red dedicada donde puedes controlar los ajustes de toda tu red, a la vez.
-
¿Cómo puedo exigir contraseñas seguras?
-
En Protección de acceso, puedes configurar los ajustes de fortaleza mínima y exigir a los usuarios que cambien sus contraseñas después de un intervalo definido. Desactivar el uso de contraseñas débiles es una práctica recomendada.
-
¿Cómo puedo cambiar mi URL de acceso?
-
Puedes configurar una URL de acceso personalizada en Endurecimiento avanzado del sitio, lo que ayuda a prevenir ataques de fuerza bruta y bots que apuntan a wp-login.php.
-
¿Este plugin redirige HTTP a HTTPS?
-
Sí. El plugin aplica HTTPS y gestiona todas las redirecciones necesarias, opcionalmente usando .htaccess o PHP.
-
¿Puedo utilizar Really Simple Security además de WordFence?
-
Really Simple Security y WordFence se solapan en gran medida en términos de funcionalidad. Si quieres utilizar funciones específicas de ambos plugins, te recomendamos encarecidamente que no habilites dos veces funciones similares. La ventaja de Really Simple Security es que las funciones desactivadas no cargan código, por lo que no afectan al rendimiento del sitio.
Reseñas


Colaboradores y desarrolladores
“Really Simple Security – Simple and Performant Security (formerly Really Simple SSL)” es un software de código abierto. Las siguientes personas han colaborado con este plugin.
Colaboradores


“Really Simple Security – Simple and Performant Security (formerly Really Simple SSL)” ha sido traducido a 59 idiomas. Gracias a los traductores por sus colaboraciones.
¿Interesado en el desarrollo?
Revise el código , eche un vistazo al repositorio SVN , o suscríbase al log de desarrollo por RSS .
Registro de cambios
9.8.1 – 2026-09-01
- Security: Prevented unexpected deletion of the login nonce.
- Security: Prevented a bug that incorrectly changed the 2FA status from active to open.
- Security: Prevent XML-RPC logins without 2FA for users with 2FA configured.
9.8.0 – 2026-08-25
- Fixed: Other plugin installation now retrieves the download link correctly.
- Fixed: PHP 8.5 compatibility issues.
- Fixed: The 2FA grace period was not always handled correctly.
- Changed: REST API checks are faster and run only when needed.
- Changed: Tested up to WordPress 7.1.
9.7.0 – 2026-07-29
- Corregido: La alineación del icono de estado de validación del correo electrónico.
- Corregido: Los datos de vulnerabilidad se incluyen en la limpieza de desinstalación.
- Changed: Removed an unused passkey log message.
- Cambiado: Se actualizó la sección Otros plugins en la incorporación y en los ajustes.
9.6.1 – 2026-07-06
- Corregido: La alineación del icono de estado de validación del correo electrónico.
- Corregido: Los datos de vulnerabilidad se incluyen en la limpieza de desinstalación.
- Cambiado: Se actualizaron las traducciones para usar el formato PHP l10n.
- Cambiado: Se actualizó la sección Otros plugins en la incorporación y en los ajustes.
9.6.0 – 16/06/2026
- Corregido: los correos electrónicos de recordatorio del periodo de gracia de 2FA podían enviarse inesperadamente.
- Corregido: el aviso de reseña ahora se descarta correctamente al presionar la X.
- Modificado: los detalles de vulnerabilidad ahora solo se cargan para el plugin o tema que se está activando.
- Modificado: se mejoró la escritura de reglas con bloqueo de archivos para evitar condiciones de carrera.
- Modificado: la limpieza de desinstalación ahora elimina las opciones y los transitorios del plugin de forma más confiable.
- Modificado: se agregó RSSSL_INFO_LOG para obtener detalles adicionales de depuración.
- Modificado: se agregaron más comprobaciones de requisitos previos antes de poder activar las funciones.
9.5.11 – 05/05/2026
- Corregido: error fatal que podía ocurrir cuando un plugin usa admin_enqueue_scripts incorrectamente.
- Corregido: un fallo por el que se podía guardar un valor de ajustes incorrecto.
9.5.10.1 – 29/04/2026
- Corregido: variable no definida durante cron.
- Modificado: se actualizó el flujo de acceso de 2FA para resolver comportamientos de verificación inconsistentes.
9.5.10 – 21/04/2026
- Corregido: algunos problemas de estilo (CSS) para mejorar la compatibilidad con WordPress 7.0.
- Modificado: se eliminó una devolución de llamada AJAX no utilizada.
- Modificado: probado hasta WordPress 7.0.
9.5.9 – 31/03/2026
- Modificado: se rediseñó la lógica de detección de vulnerabilidades y medidas.
9.5.8 – 26/02/2026
- Corregido: se impidió usar “Do Not Ask Again” para perfiles de usuario donde 2FA es obligatorio.
- Corregido: se resolvió un problema por el que “Evitar mensajes en el acceso” podía mostrar un nombre de usuario fantasma en la pantalla de reintento de acceso.
- Corregido: se evitaron los avisos “Failed to send buffer of zlib output compression” al usar Mixed Content Fixer con zlib.output_compression activado.
- Modificado: se actualizó el texto del aviso de reseña.
9.5.7 – 10/02/2026
- Corregido: escenario en el que los usuarios quedaban bloqueados después de un periodo de gracia de 2FA vencido debido a métodos de autenticación faltantes.
- Modificado: la experiencia de usuario de 2FA por correo electrónico haciendo que Enter envíe el código de verificación en lugar de reenviarlo.
- Modificado: se simplificó el arranque de servicios eliminando la capa Provider y registrando todos los servicios directamente en el contenedor App.
9.5.6 – 20/01/2025
- Corregido: la lista de usuarios con 2FA no mostraba todos los usuarios
- Corregido: la caché de Cloudflare no se vaciaba después de la activación de SSL
- Modificado: se mejoró el proceso de desactivación
9.5.6 – 16/12/2025
- Corregido: error de JavaScript al usar perfiles personalizados con 2FA
- Corregido: error fatal causado porque la clase hosts se instanciaba dos veces
- Corregido: error fatal al actualizar desde versiones anteriores del plugin
- Corregido: el comando WP-CLI activate_ssl ahora funciona correctamente en el primer intento
- Modificado: se eliminaron dos archivos no utilizados del plugin
- Modificado: readme actualizado para alinearse con los estándares
9.5.4 – 18/11/2025
- Corregido: error de acceso de 2FA cuando el usuario no tiene perfiles asignados
- Corregido: error fatal cuando la ruta de wp-config.php está vacía
- Modificado: se agregó bloqueo de archivos a .htaccess y wp-config.php para evitar condiciones de carrera
- Modificado: se aclaró el comentario de indexación de directorios de .htaccess
- Modificado: se reemplazó site_url() por home_url() en la comprobación de recursos 404 en la página de inicio
- Modificado: las funciones de seguridad ahora omiten trabajos cron y entornos CLI
- Modificado: el paso final del asistente de Let’s Encrypt ahora muestra solo el botón de activación de SSL
- Modificado: se agregó un archivo license.txt
9.5.3.1
- Corregido: los comandos WP-CLI no funcionaban correctamente
9.5.3
- Corregido: advertencia de dominio de texto cargado demasiado pronto por traducción no utilizada
- Corregido: el modal de desactivación ahora siempre se muestra
- Modificado: se refactorizó el código de incorporación
9.5.2.3
- Corregido: el restablecimiento de 2FA ahora llama correctamente al servicio de restablecimiento de 2FA
9.5.2.2
- Corregido: TypeError de 2FA al actualizar desde versiones anteriores del plugin
9.5.2
- Corregido: todos los usuarios ahora aparecerán en la lista de 2FA
- Corregido: las tareas ahora siempre se mostrarán en multisitio
- Modificado: el comando WP-CLI activate_ssl admite –force para omitir la confirmación
9.5.1
- Corregido: comprobación faltante de función getmyuid para evitar errores
- Corregido: CSS Right-To-Left ahora funciona correctamente cuando SCRIPT_DEBUG está activado
- Modificado: espacios de nombres REST estandarizados a really-simple-security
9.5.0.2
- Corregido: evitar que se escriba contenido vacío en .htaccess
9.5.0.1
- Corregido: .htaccess protegido contra sobrescrituras vacías; la creación automática requiere aceptar mediante filtro
9.5.0
- Corregido: crawler de LiteSpeed Cache incluido en lista permitida en .htaccess para evitar problemas de redirección
- Corregido: lógica de correo electrónico del periodo de gracia de 2FA para evitar recordatorios a usuarios con 2FA activo
- Corregido: nombre del proveedor de alojamiento actualizado de “XXL Hosting” a “Superspace”
- Modificado: se rediseñó el manejo de .htaccess con insert_with_markers e integración con WP Rocket
- Modificado: SBOM agregado al plugin
- Modificado: consistencia de texto mejorada y terminología geopolítica actualizada
9.4.3
- Corregido: el ID de usuario podía estar vacío en 2FA
- Corregido: el botón de más información en el correo electrónico de vulnerabilidad ahora enlaza a la página correcta
- Corregido: error rsssl_user_can_manage no definido al descargar el estado del sistema
- Modificado: compatibilidad mejorada con enlaces permanentes simples
- Modificado: enlaces actualizados en el plugin
9.4.2
- Corregido: requisitos de redirección de .htaccess para configuraciones en subcarpetas
- Corregido: el botón de reenviar correo electrónico en la página de 2FA ahora muestra mensaje de confirmación
- Corregido: archivos SCSS restaurados
- Corregido: el plugin seguía redirigiendo a la página de ajustes después de la activación
- Modificado: instalación de plugins actualizada mediante incorporación y página del escritorio
- Modificado: se agregó aviso con opción para forzar la verificación de la dirección de correo electrónico
- Modificado: versión mínima de WordPress actualizada a 6.6
9.4.1
- Corregido: advertencia de dominio de texto cargado demasiado pronto
9.4.0
- Corregido: temporización de inicialización del plugin para evitar advertencia de textdomain
- Corregido: comentarios cuando se reenvía el correo electrónico durante la configuración de 2FA
- Corregido: el enlace de Single Sign On ahora admite URLs de acceso personalizadas
- Agregado: SimplyBook en las secciones de incorporación y otros plugins
- Modificado: comentarios más detallados al usar comandos CLI
- Modificado: detectar EXTENDIFY_PARTNER_ID y ejecutar activate_recommended_features
- Modificado: se estandarizó la lista de proveedores de alojamiento de incorporación a nombres de marca
- Modificado: la enumeración de usuarios ahora devuelve 401 en lugar de 404
9.3.5 – 29/04/2025
- Corregido: los métodos 2FA ahora se pueden definir en la página de perfil
- Modificado: probado hasta WordPress 6.8
- Modificado: actualizaciones de traducción
- Modificado: comprobar autoloader en cron
9.3.3 – 02/04/2025
- Modificado: se agregaron varios comandos WP-CLI para alinearse con funciones recientes del plugin
- Modificado: se agregó compatibilidad con perfiles personalizados/múltiples en autenticación en dos pasos
9.3.2.1 – 20/03/2025
- Corregido: manejar correctamente plugins desconocidos en solicitudes de actualización
9.3.2 – 05/03/2025
- Corregido: se eliminó el comportamiento predeterminado de checkbox de los ajustes de configuración
- Corregido: manejar múltiples razones de tooltip para campos de selección desactivados
- Modificado: se agregaron filtros para personalizar el comportamiento del asistente de Let’s Encrypt
9.3.1 – 12/02/2025
- Corregido: todos los enlaces de instrucciones ahora son correctos
- Corregido: clave de array “m” no definida al mostrar detalles de vulnerabilidad
- Corregido: evitar errores al degradar a gratuito
- Corregido: compatibilidad de 2FA con el acceso de JetPack WordPress.com
- Modificado: las funciones de correo electrónico requieren una dirección de correo verificada
9.2.0 – 20/01/2025
- Corregido: se agregó comprobación de nonce al botón de nueva comprobación de certificado
- Corregido: el aviso de reseña no se podía descartar correctamente en algunos casos
9.1.4
- Corregido: los escudos en datatables de UI ya no se cortan
- Modificado: no rastrear 404 para usuarios conectados
- Modificado: se implementó el filtro rsssl_wpconfig_path en todas las funciones de wp-config
- Modificado: finalización de incorporación más rápida después de hacer clic en el botón Finalizar
9.1.3 – 28/11/2024
- Corregido: eliminar URL del sitio duplicada
- Corregido: rsssl_sanitize_uri_value() ahora siempre devuelve una cadena
- Corregido: aplicación de perfiles 2FA en multisitio para usuarios con varios perfiles
- Corregido: el botón Omitir incorporación mostraba una página no definida con el método de correo electrónico
- Corregido: carga de traducciones actualizada para WordPress 6.7
- Modificado: aviso de bloqueo de 2FA mejorado
- Modificado: capturar uso de short init en el archivo advanced-headers
- Modificado: mejoras de cadenas y comentarios para traductores
- Modificado: compatibilidad de Bitnami con rsssl_find_wordpress_base_path()
- Modificado: integrar avisos de Site Health con Solid Security
- Modificado: generación mejorada de contraseña aleatoria en Renombrar usuario administrador
- Modificado: devolver siempre una cadena en la función wpconfig_path()
9.1.2
- Seguridad: corrección de omisión de autenticación
9.1.1.1 – 05/11/2024
- Corregido: el periodo de gracia de 2FA se mantenía activo después de un restablecimiento
9.1.1 – 30/10/2024
- Corregido: el periodo de gracia de 2FA permanecía activo después del restablecimiento
- Modificado: el archivo safe-mode.lock desactiva Firewall, 2FA y LLA para depuración
- Modificado: actualización al estado del sistema
- Modificado: cambios textuales
- Modificado: URLs de instrucciones actualizadas
- Modificado: avisos de salud del sitio cambiados de críticos a recomendados
- Modificado: se eliminó biblioteca react obsoleta
9.1.0 – 22/10/2024
- Corregido: evitar posibles errores con mensajes de acceso
- Corregido: capturar error de tipo cuando $transients no es un array
- Modificado: permitir escaneo de Security Headers mediante scan.really-simple-ssl.com
- Modificado: eliminar llamadas rsssl_update_option innecesarias
9.0.2
- Corregido: problema al desactivar 2FA
9.0.0 – 16/09/2024
- Corregido: URL de instrucciones en los ajustes de Firewall
- Corregido: URL de instrucciones incorrecta
- Corregido: Let’s Encrypt devolvía certificado anterior en certificados renovados automáticamente
- Modificado: se eliminó la cabecera X-Frame-Options a favor de frame-ancestors
- Modificado: guardar y continuar en la vista general de vulnerabilidades no funcionaba correctamente
8.3.0.1
- Corregido: problemas con el modelo de descifrado
8.3.0 – 12/08/2024
- Corregido: algunas cadenas no eran traducibles
- Corregido: el enlace de soporte premium no funcionaba
- Corregido: los enlaces en correos electrónicos a veces eran incorrectos
- Corregido: error fatal en detección de permisos
- Agregado: el escaneo de seguridad de contraseña detecta contraseñas débiles y comprometidas
- Modificado: desactivar programaciones cron al desactivar
- Modificado: cabecera personalizada de comprobación de licencia mejora la compatibilidad con alojamientos
- Modificado: se agregó opción para desactivar la cabecera X-powered-by
- Modificado: nuevo método de cifrado mejorado para algunos ajustes
8.1.5 – 21/06/2024
- Corregido: enlaces de documentación al sitio web rotos
- Modificado: algunos cambios de texto en textos de ayuda
- Modificado: nueva estructura para actualizar tablas de base de datos
8.1.4 – 11/06/2024
- Corregido: cambio de caducidad de cookies no cargaba
- Corregido: compatibilidad de Visual Composer con Forzar contraseña segura
- Corregido: múltiples avisos de CloudFlare detectado en incorporación
- Corregido: posición de checkbox en incorporación
- Modificado: desplegable en incorporación no era completamente visible
- Modificado: estilos de la vista general de XML RPC bloqueado
8.1.3 – 16/05/2024
- Corregido: compatibilidad con WP Rocket cuando advanced-headers.php no existe
8.1.2 – 16/05/2024
- Corregido: advanced-headers.php ahora permite inclusión temprana
8.1.1 – 14/05/2024
- Corregido: actualización de <6.0 a >8.0 causaba error fatal
- Corregido: la URL a los detalles de vulnerabilidades detectadas era incorrecta
- Agregado: detección de permisos no recomendados en archivos
- Agregado: configurar restricciones de región para su sitio
- Modificado: cambio textual en superposición premium
- Modificado: versión mínima requerida de PHP actualizada a 7.4
- Modificado: compatibilidad con Bitnami
- Modificado: compatibilidad de Limit Login Attempts con WooCommerce
- Modificado: eliminar X-Really-Simple-SSL-Test duplicado de advanced-headers-test.php
- Modificado: borrar aviso sobre .htaccess escribible si do_not_edit_htaccess está activado
8.1.0
- Corregido: mostrar ‘self’ como valor predeterminado en Frame Ancestors
- Agregado: integración de Captcha de Limit Login Attempts
- Modificado: algunas correcciones de cadenas
- Modificado: capturar rsssl_version_compare inexistente
- Modificado: comprobar existencia del módulo openSSL
- Modificado: definir array vacío predeterminado para opciones, para actualizaciones heredadas
- Modificado: desactivar URL de acceso personalizada cuando los enlaces permanentes simples están activados
- Modificado: eliminar aviso de carpeta renombrada; ya no es necesario
- Modificado: activar cabeceras avanzadas en incorporación
- Modificado: comprobación is_object en el actualizador
8.0.1
- Corregido: activar 2FA durante la incorporación cuando el usuario no lo selecciona
- Corregido: actualizar a Pro conserva los ajustes cuando borrar al desactivar está activado
- Corregido: capturar varios errores de clave de array inexistente
- Modificado: mejores valores predeterminados de CSP
8.0.0
- Agregado: ocultar checkbox de recordarme
- Agregado: extender bloqueo de creación maliciosa de administrador a multisitio
- Modificado: eliminar prefetch-src de Content Security Policy
- Modificado: desactivar two-fa cuando la protección de acceso está desactivada
7.2.8
- Corregido: borrar programaciones cron al desactivar
- Modificado: actualización de traducciones
- Modificado: aviso informativo sobre la fusión automática de plugins gratuitos y pro
7.2.7
- Modificado: se agregó integración con FlyingPress y Fastest Cache
- Modificado: corregir salida de un filtro, que causaba problema de compatibilidad con BuddyPress
7.2.6
- Corregido: páginas 404 personalizadas con URL de acceso personalizada
- Agregado: opción para limitar el tiempo de caducidad de la cookie de acceso
- Modificado: cambios de texto
- Modificado: CSS en mensaje de error de acceso
- Modificado: detección de cabeceras mejorada comprobando la última URL en la cadena de redirección
7.2.5
- Corregido: orden de cabeceras de detección de IP
- Corregido: creación de tabla al activar el módulo LLA
7.2.4
- Corregido: advertencia PHP en el módulo Seguridad de la contraseña
- Corregido: la función de cambiar URL de acceso no funcionaba con páginas protegidas con contraseña
- Modificado: mover creación de tabla de base de datos al módulo Limit Login Attempts
- Modificado: evitar error PHP causado por la función de refuerzo de seguridad del archivo debug.log
7.2.3
- Corregido: datos de CSP no se mostraban en datatable
7.2.2
- Modificado: comprobación mejorada de la clase PharData
7.2.1
- Corregido: configuración de CSP que impedía completar el modo de aprendizaje
- Corregido: estilos de datatable
- Corregido: usar deactivate_https con WP-CLI no eliminaba reglas de htaccess
- Modificado: agregar parámetro de consulta para forzar verificación de correo electrónico
- Modificado: CSS para el botón de comprobar certificado manualmente
7.2.0
- Corregido: enlace al artículo cambiado
- Corregido: eliminar archivo .js de flags que se agregó dos veces
- Corregido: error tipográfico en aviso de advanced-headers.php faltante
- Modificado: capturar advertencia PHP cuando script src está vacío al usar ocultar versión de WP
- Modificado: nuevos comentarios de guardar & continuar
- Modificado: estilos de datatable
- Modificado: nuevo modal basado en react
- Modificado: menú reestructurado
- Modificado: volver a comprobar estado de vulnerabilidad después de actualización del núcleo
- Modificado: los correos electrónicos de aviso de vulnerabilidades ahora enlazan a detalles específicos
7.1.3 – 11/10/2023
- Corregido: React ErrorBoundary impedía completar la generación de Let’s Encrypt
7.1.2 – 06/10/2023
- Corregido: cambio de hook en el cargador de integraciones que impedía cargar módulos
7.1.1 – 05/10/2023
- Corregido: uso incorrecto de función
7.1.0 – 04/10/2023
- Modificado: detección de si el archivo advanced-headers.php se está ejecutando
7.0.9 – 05/09/2023
- Modificado: actualización de palabra por error tipográfico
- Modificado: traducibilidad en varias cadenas
7.0.8 – 08/08/2023
- Corregido: manejo de opciones heredadas en PHP 8.1
- Corregido: contar tareas restantes
- Modificado: WordPress probado hasta 6.3
- Modificado: mejorar comprobación json de existencia de archivos
7.0.7 – 25/07/2023
- Corregido: manejo de opciones heredadas en PHP 8.1
- Corregido: evitar problemas con CloudFlare al enviar el formulario de soporte
- Corregido: traducciones singular/plural para traducciones al japonés
- Modificado: ubicación del icono del modal en el asistente en pantallas más pequeñas
- Modificado: caducar cabeceras detectadas en caché cinco minutos después de guardar ajustes
7.0.6 – 04/07/2023
- Corregido: traducciones no cargaban para componentes react fragmentados
- Modificado: admitir directorio wp-content personalizado en advanced-headers.php
- Modificado: evitar uso de subdirectorios en URL de acceso personalizada
- Modificado: se agregó parámetro manual de nueva comprobación de vulnerabilidades
7.0.5
- Corregido: se revirtió el método de redirección para corregir problemas de acceso en sitios sin www
7.0.4 – 14/06/2023
- Corregido: los comentarios al activar funciones de refuerzo de seguridad no se mostraban como activados
- Modificado: aviso informativo sobre la nueva función gratuita de detección de vulnerabilidades
- Modificado: se mejoró el método de redirección PHP
- Modificado: hacer que el aviso de wp-config.php no escribible se pueda descartar
7.0.3
- Corregido: corregir falsos positivos en algunos plugins
- Modificado: avisos de vulnerabilidad en salud del sitio, si los avisos están activados
7.0.2
- Modificado: mejorar precisión de coincidencias en plugins con vulnerabilidades
7.0.1
- Corregido: la alternativa ajax de REST API ahora funciona correctamente
7.0.0
- Agregado: detección de vulnerabilidades (Beta)
- Modificado: mover rest api de incorporación a do_action rest_route
- Modificado: capturar varias situaciones límite en la api de SSL Labs
- Modificado: capacidad de respuesta del bloque SSL Labs
- Modificado: manejo más robusto de detección de wp-config.php
6.3.0
- Modificado: se agregó compatibilidad con el nuevo entorno de pruebas de Let’s Encrypt
6.2.5
- Corregido: discrepancia de capacidad en multisitio
- Modificado: agregar opción de alerta de advertencia
6.2.4
- Corregido: capturar valor no array del array de avisos
- Corregido: error tipográfico en enlace de documentación
- Modificado: activar opcionalmente correos electrónicos de aviso en el asistente de incorporación
- Modificado: estilos de incorporación
6.2.3
- Modificado: react de back-end a componentes funcionales
- Modificado: el aviso de multisitio debe enlazar a la página de administración de red
- Modificado: detectar registros CAA existentes para comprobar compatibilidad con Let’s Encrypt
- Modificado: probado hasta WP 6.2
- Modificado: mejora de UX en modo de aprendizaje
6.2.2
- Corregido: discrepancia de capacidad para no administradores en administración multisitio
6.2.1
- Corregido: condición de carrera al activar SSL mediante WP-CLI
- Corregido: estado desactivado faltante en textarea y checkboxes
- Corregido: algunas cadenas no traducibles
- Corregido: renovación de Let’s Encrypt con complemento
- Modificado: reestructuración de comprobación de permisos
- Modificado: aviso en subsitio dentro de entorno multisitio sobre wildcard actualizado
6.2.0
- Agregado: avisos opcionales por correo electrónico en ajustes avanzados
- Modificado: se agregaron tooltips
- Modificado: se agregaron advertencias para redirección .htaccess
- Modificado: no enviar correo electrónico de cambio de usuario al renombrar el usuario administrador
- Modificado: usar BASEPATH solo para wp-load.php; las carpetas con enlaces simbólicos cargan según ABSPATH
- Modificado: compatibilidad mejorada con entornos donde Rest API está bloqueada
6.1.1
- Corregido: corrección de activación de SSL con WP-CLI cuando el sitio no se había visitado antes
- Modificado: evitar que el estado ‘undefined’ aparezca en llamadas api en la página de ajustes
- Modificado: aviso para versiones incompatibles del complemento shell de Let’s Encrypt
6.1.0
- Corregido: elemento de menú vacío visible en el menú de Let’s Encrypt
- Modificado: algunos cambios de UX
- Modificado: limitar el número de avisos en el escritorio
- Modificado: cargar URL de solicitud rest api mediante https si el sitio web se carga mediante https
6.0.14
- Corregido: página de ajustes al usar enlaces permanentes simples
6.0.13
- Corregido: CSS para etiquetas azules en el escritorio de progreso por debajo de 1080px
- Corregido: la activación de SSL con WP-CLI no funcionaba debido a comprobaciones de capacidad
- Corregido: capturar error de cuenta no válida en la generación de Let’s Encrypt
- Corregido: no bloquear enumeración de usuarios para gutenberg
- Modificado: mejorar método para eliminar elementos de menú vacíos en el escritorio de ajustes
- Modificado: enlaces dinámicos en el instalador automático
- Modificado: cambiar método rest_api a apiFetch() del núcleo de wp
- Modificado: desplazar el ajuste resaltado a la vista después de hacer clic en “corregir” en una tarea
- Modificado: las pruebas de métodos HTTP se ejecutan en lotes para evitar tiempos de espera de CURL
- Modificado: limpiar archivo code-execution.php después de la prueba
- Modificado: aviso cuando DISABLE_FILE_EDITING está definido como false
- Modificado: eliminar algunas traducciones innecesarias
- Modificado: la prueba de versión de WP usa opciones para una mejor persistencia
6.0.12
- Corregido: la prueba de nombre de usuario administrador en multisitio usa el prefijo correcto de base de datos
- Modificado: permitir submenú en aplicación react de back-end
- Modificado: omitir actualización de valor cuando no se ha realizado ningún cambio
- Modificado: sin redirección al descartar el aviso de administrador
- Modificado: eliminar advertencia obsoleta
- Modificado: compatibilidad con qtranslate en la página de ajustes
6.0.11
- Corregido: la comprobación de acceso funciona cuando HTTP_X_WP_NONCE no está disponible
- Corregido: los avisos de administrador ahora se descartan inmediatamente
6.0.10
- Corregido: compatibilidad con Apache 2.4 para bloqueo de código del directorio de subidas
- Corregido: compatibilidad de caché Varnish para solicitudes REST API
- Corregido: capacidad manage_security agregada para usuarios actualizados
- Corregido: permitir prefijos rest api personalizados
- Corregido: problemas al guardar y accionar la verificación DNS de Let’s Encrypt
- Corregido: el manejo de errores de REST API evita una página de ajustes en blanco
- Modificado: simplificar prueba de enumeración de usuarios
- Modificado: capturar respuesta inesperada en objeto SSL Labs
- Modificado: z-index en el modal de incorporación en tamaños de pantalla más pequeños
- Modificado: ocultar campo de nombre de usuario si no hay un nombre de usuario administrador presente
6.0.9
- Corregido: campo de correo electrónico desactivado incorrectamente en el asistente de Let’s Encrypt
- Modificado: al renombrar usuario administrador, capturar nombre de usuario existente y caracteres extraños
- Modificado: capturar restricción openBaseDir en la función de detección de cpanel
- Modificado: se eliminaron los avisos de actualización 6.0 de los subsitios
6.0.8
- Modificado: estilos CSS del asistente de Let’s Encrypt
- Modificado: se volvió a agregar el enlace al artículo sobre Let’s Encrypt
- Modificado: permitir que el usuario elija un nuevo nombre de usuario al seleccionar “renombrar usuario administrador”
6.0.7
- Corregido: se restringió la reescritura de .htaccess para evitar conflictos con plugins
6.0.6
- Corregido: eliminar actualización del archivo .htaccess en script de actualización
6.0.5
- Corregido: condición de carrera de .htaccess con actualizaciones simultáneas
6.0.4
- Corregido: compatibilidad de redirección .htaccess con bloqueo de código de subida
- Corregido: la desactivación ahora elimina por completo los cambios de wp-config.php
6.0.3
- Corregido: Rest Optimizer ya no desactiva otros plugins
6.0.2
- Corregido: no mostrar el aviso WP_DEBUG_DISPLAY si WP_DEBUG es false
- Corregido: programación cron vacía
- Corregido: el instalador automático usó una función aún no definida
- Corregido: el optimizador de rest api causaba un error en algunos casos
- Modificado: varias correcciones tipográficas y mejoras de cadenas
6.0.1
- Corregido: traducciones no cargaban para scripts
6.0.0
- Agregado: comprobación de estado del servidor – con tecnología de SSLLabs
- Agregado: funciones de refuerzo de seguridad de WordPress
- Modificado: interfaz de usuario
- Modificado: probado hasta WordPress 6.1.0